DYSTRYBUTOR · SUN CAPITAL

CYBER DECEPTION · PREEMPTIVE SECURITY · IT / OT

Labyrinth.
Zbuduj sieć, w której atakujący wybierze złą drogę.

Technologia cyber deception wykorzystuje realistyczne wabiki, fałszywe zasoby i artefakty, aby ujawnić obecność atakującego zanim dotrze on do krytycznych systemów.

Deception
IT / OT
Lateral Movement
Threat Detection
Incident Response

DECEPTION NETWORK

Attacker routing simulation


MONITORING
PROTECTED
REAL
ASSETS

ATTACKER

POINT 01
SERVER

POINT 02
ADMIN

POINT 03
DATABASE

POINT 04
SSH

DECOY
TRAP
ACTIVITY DETECTED
!

HIGH-FIDELITY ALERT

Interakcja z wabikiem wykryta
Atakujący został skierowany poza rzeczywiste zasoby

Early Detection
Wykrywanie aktywności na wczesnym etapie ataku
Cyber Deception
Realistyczne wabiki, artefakty i fałszywe zasoby
IT & OT
Ochrona środowisk informatycznych i przemysłowych
Incident Intelligence
Kontekst potrzebny do analizy i reakcji

Nie próbuj tylko ukryć się przed atakującym. Daj mu cel, który chcesz, żeby znalazł.

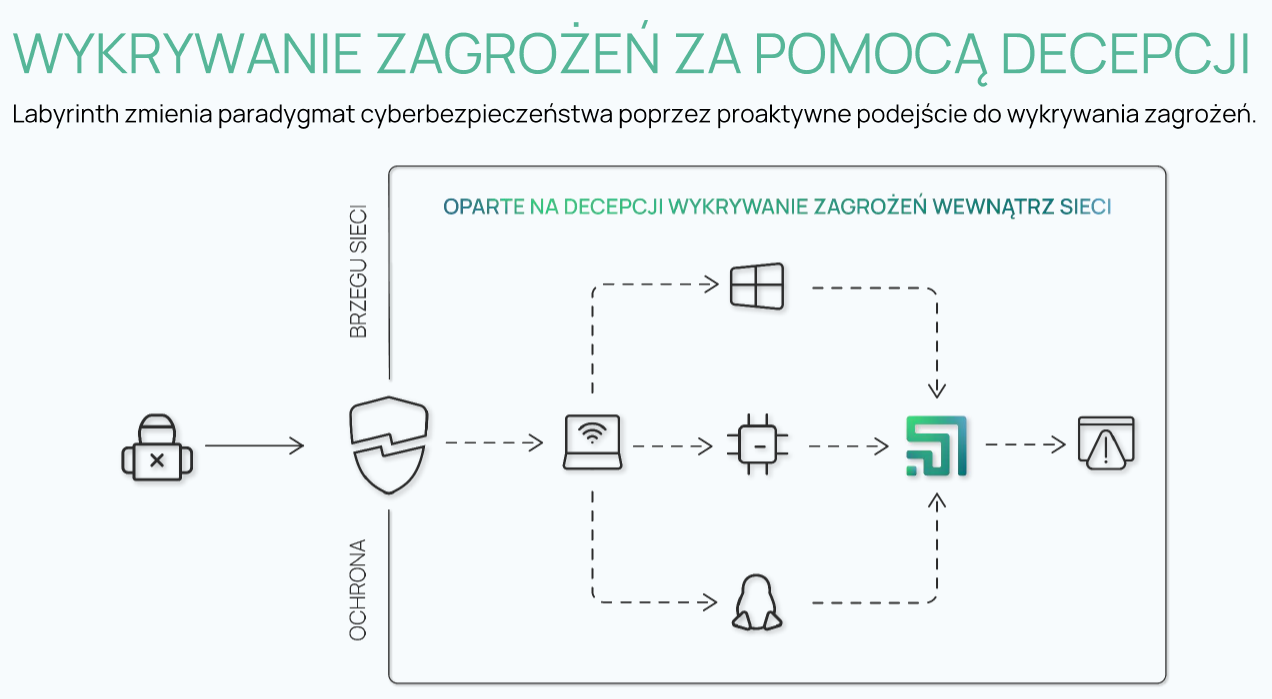
Labyrinth zmienia powierzchnię ataku poprzez umieszczenie w środowisku realistycznych imitacji systemów, usług, danych i poświadczeń. Kontakt z wabikiem staje się silnym sygnałem potencjalnej aktywności napastnika.

01

DECEIVE

Stwórz iluzję

Rozmieść wabiki, imitacje usług i artefakty wyglądające jak wartościowe elementy prawdziwej infrastruktury.

02

DETECT

Ujawnij intruza

Każda nieoczekiwana interakcja z elementem deception może wskazywać na rekonesans lub aktywność atakującego.

03

UNDERSTAND

Poznaj jego działania

Obserwuj wykorzystywane narzędzia, techniki i kolejne kroki, aby lepiej zrozumieć przebieg ataku.

Proaktywne wykrywanie zagrożeń za pomocą technologii decepcji - Labyrinth

Zobacz atakującego, zanim znajdzie to, czego naprawdę szuka

Punkty Labyrinth imitują rzeczywiste usługi i zasoby. Ich rolą jest przyciągnięcie intruza podczas rekonesansu i ruchu bocznego oraz przekierowanie jego aktywności do kontrolowanego środowiska.


Źródło zagrożenia

Identyfikuj, skąd pochodzi podejrzana aktywność.


Narzędzia atakującego

Zbieraj informacje o technikach wykorzystywanych podczas incydentu.


Wykorzystane podatności

Uzyskuj dodatkowy kontekst dotyczący sposobu prowadzenia ataku.


Pełna oś czasu

Koreluj kolejne zdarzenia i analizuj sekwencję działań.

Mniej szumu. Więcej alertów, które naprawdę wymagają uwagi.

Wabiki Labyrinth nie są częścią normalnej pracy użytkowników. Dlatego kontakt z nimi jest z natury nietypowy i może stanowić bardzo wartościowy sygnał dla zespołu bezpieczeństwa.

<1%
false positive
Precyzyjne powiadomienia

Ograniczenie cyfrowego szumu pozwala zespołowi SOC skupić się na zdarzeniach wymagających realnej analizy.


SOC

HIGH-CONFIDENCE SIGNAL

Jeżeli napastnik ominął pierwszą linię obrony, jego kolejne kroki mogą zdradzić jego obecność

Labyrinth może wykrywać działania wykonywane już wewnątrz sieci: rekonesans, poszukiwanie poświadczeń i przemieszczanie się pomiędzy zasobami.

01

ENTRY

Pierwszy dostęp

Napastnik omija zabezpieczenia brzegowe lub wykorzystuje przejęte konto.

02

RECON

Rekonesans

Poszukuje systemów, usług, kont i informacji pozwalających rozszerzyć dostęp.

03

LATERAL

Ruch boczny

Próbuje przemieszczać się pomiędzy kolejnymi elementami infrastruktury.

04

DECEPTION

Kontakt z wabikiem

Fałszywy artefakt kieruje kolejny krok napastnika do ekosystemu Labyrinth.

05

ALERT

Detekcja

Zespół otrzymuje kontekst pozwalający rozpocząć analizę i reakcję.

Deception na różnych etapach aktywności atakującego

Labyrinth nie jest pojedynczym honeypotem. Tworzy ekosystem imitacji i artefaktów pozwalających objąć obserwacją różne działania napastnika.

EARLY DETECTION

Wczesne wykrywanie

Ujawniaj podejrzaną aktywność zanim atakujący dotrze do rzeczywistych zasobów.

ALERT QUALITY

Precyzyjne alerty

Ogranicz liczbę zdarzeń wymagających ręcznego odfiltrowania przez zespół SOC.

RESPONSE

Szybsza reakcja

Wykorzystuj zebrany kontekst do analizy incydentu i budowania skuteczniejszej odpowiedzi.

PREEMPTIVE

Proaktywna obrona

Aktywnie wpływaj na ścieżkę atakującego zamiast tylko czekać na kolejne działanie.

TARGETED ATTACKS

Ataki ukierunkowane

Poznawaj techniki i narzędzia wykorzystywane przez napastników skoncentrowanych na konkretnej organizacji.

POST-INFECTION

Wykrywanie po infekcji

Ujawniaj zagrożenia, które przedostały się przez wcześniejsze warstwy zabezpieczeń.

LATERAL MOVEMENT

Ruch wewnętrzny

Wykrywaj próby przemieszczania się napastnika pomiędzy zasobami infrastruktury.

DWELL TIME

Redukcja dwell time

Skracaj czas, przez który intruz może pozostawać niezauważony wewnątrz środowiska.

Pozostaw atakującemu dokładnie te wskazówki, które chcesz, żeby znalazł

Seeder Agents mogą tworzyć na rzeczywistych hostach atrakcyjne dla napastnika artefakty: fałszywe dane, ślady poświadczeń i inne elementy prowadzące do Punktów Labyrinth.

Fałszywe poświadczenia
Wskazówki wyglądające jak wartościowy dostęp uprzywilejowany.
Breadcrumbs
Artefakty kierujące napastnika w stronę kontrolowanego celu.
Realistyczne usługi
Imitacje dostosowane do charakteru konkretnego środowiska.
Kontrolowana obserwacja
Możliwość analizowania kolejnych działań intruza.

Ekosystem deception dopasowany do rzeczywistej infrastruktury

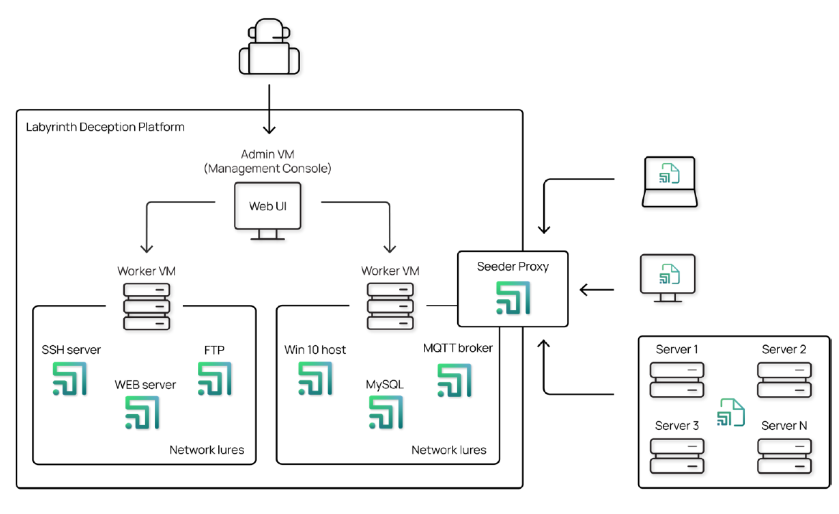
Platforma może automatycznie tworzyć sieci imitacji na podstawie informacji o środowisku oraz rozmieszczać Punkty w odpowiednich segmentach sieci.

Architektura Labyrinth

01

Admin VM

Centralna konsola zarządzania, alertów, incydentów i konfiguracji platformy.

02

Worker Node

Maszyna odpowiedzialna za tworzenie i uruchamianie sieciowych Punktów deception.

03

Point

Wabik sieciowy imitujący usługę, host lub inny element atrakcyjny dla atakującego.

04

Seeder Agent

Tworzy na prawdziwych hostach artefakty łączące rzeczywistą infrastrukturę z ekosystemem deception.

05

Seeder Proxy Point

Pośredniczy pomiędzy Seeder Agents i konsolą oraz może pełnić funkcję dodatkowego wabika.

Jedna koncepcja deception w różnych typach infrastruktury

Labyrinth może być wykorzystywany w środowiskach fizycznych, wirtualnych i hybrydowych oraz obejmować segmenty IT i OT.

Physical
Virtual
Hybrid
IT Networks
OT Networks
VLAN

LABYRINTH

DECEPTION


IT
Corporate Network

OT
Industrial Network

VM
Virtual

HW
Physical

Labyrinth z lokalnym wsparciem Sun Capital

Pomagamy określić zakres wykorzystania technologii deception, dopasować architekturę rozwiązania oraz przygotować wdrożenie odpowiednie dla infrastruktury organizacji.

01

Analiza środowiska

Określamy kluczowe segmenty sieci, zasoby i scenariusze, w których deception może dostarczyć największej wartości.

02

Projekt wdrożenia

Pomagamy zaplanować rozmieszczenie komponentów, Punktów i artefaktów w istniejącej infrastrukturze.

03

Wsparcie i rozwój

Pomagamy rozwijać ekosystem deception wraz ze zmianami architektury i scenariuszy zagrożeń.

Sprawdźmy, gdzie Labyrinth może najlepiej uzupełnić ochronę Twojej infrastruktury

Opowiedz nam o środowisku IT/OT, segmentacji sieci i obecnych mechanizmach detekcji. Pomożemy określić odpowiedni model wdrożenia.