DYSTRYBUTOR · SUN CAPITAL

HARDWARE SECURITY · FIDO2 · PASSWORDLESS

YubiKey.
Logowanie, którego nie da się wyłudzić zwykłym phishingiem.

Sprzętowy klucz uwierzytelniający, który pomaga chronić konta, systemy i tożsamość użytkowników za pomocą fizycznego potwierdzenia logowania.
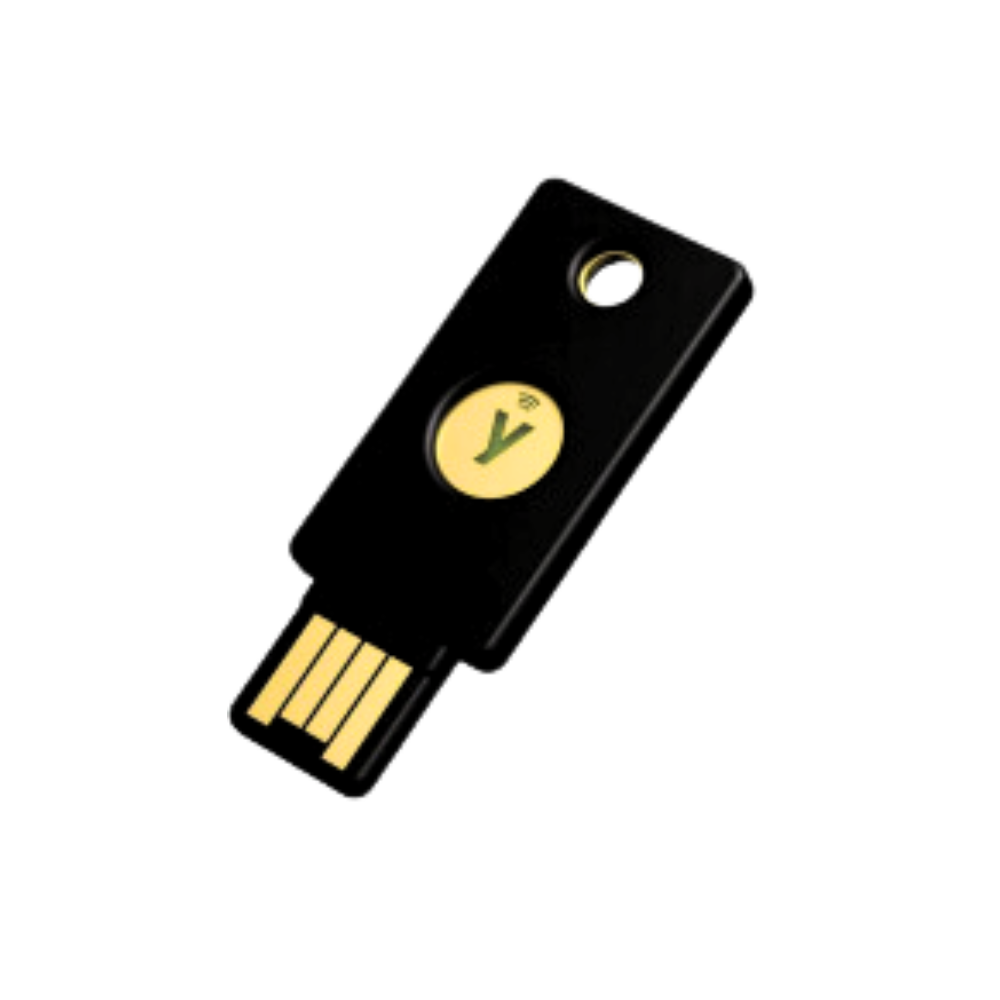
FIDO2
WebAuthn
USB-A / USB-C
NFC
Passwordless

STANDARD
FIDO2 / WebAuthn

AUTHENTICATION
Touch to verify

ACCESS
Passwordless

IDENTITY VERIFIED

Uwierzytelnienie zakończone
Klucz sprzętowy potwierdził tożsamość użytkownika
Phishing-resistant MFA
Sprzętowe uwierzytelnianie użytkownika
FIDO2 / WebAuthn
Nowoczesny standard bezpiecznego logowania
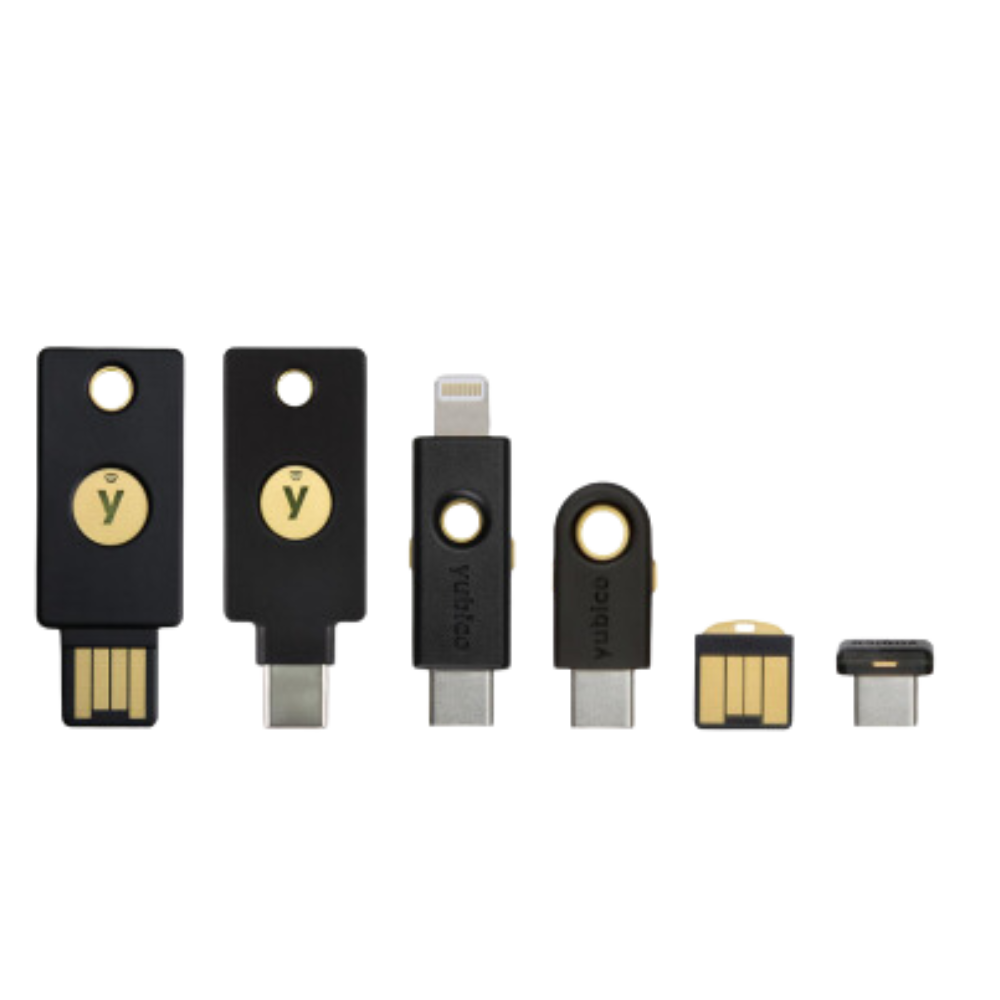
Wiele interfejsów
USB-A, USB-C, NFC i Lightning zależnie od modelu
Bez baterii
Prosta, trwała konstrukcja gotowa do użycia

Hasło może zostać wyłudzone. Fizycznego klucza nie da się przesłać atakującemu w formularzu phishingowym.

YubiKey przenosi kluczowy element uwierzytelnienia na fizyczne urządzenie użytkownika. Dzięki standardom takim jak FIDO2 i WebAuthn pomaga ograniczać ryzyko wynikające z przejęcia danych logowania.

01

Podłącz lub zbliż

Użytkownik korzysta z klucza poprzez odpowiedni port USB lub — w obsługiwanych modelach — NFC.

02

Potwierdź fizycznie

Proces logowania może wymagać fizycznego dotknięcia klucza, dzięki czemu sama znajomość hasła nie wystarcza.

03

Uzyskaj dostęp

Usługa weryfikuje odpowiedź kryptograficzną i dopiero po prawidłowej autoryzacji zapewnia dostęp użytkownikowi.

Małe urządzenie. Duża zmiana w sposobie logowania.

YubiKey może wspierać uwierzytelnianie jedno-, dwu- i wieloskładnikowe oraz logowanie bezhasłowe. Jeden klucz może współpracować z wieloma usługami i standardami uwierzytelniania.


Prosta obsługa

Podłącz klucz lub użyj NFC i potwierdź operację.


Bez baterii

Urządzenie nie wymaga ładowania ani zewnętrznego zasilania.


Trwała konstrukcja

Brak ruchomych części i konstrukcja przygotowana do codziennego użytkowania.


Wiele protokołów

Możliwość wykorzystania klucza w nowoczesnych i starszych środowiskach IT.

Dobierz YubiKey do urządzeń i sposobu pracy użytkowników

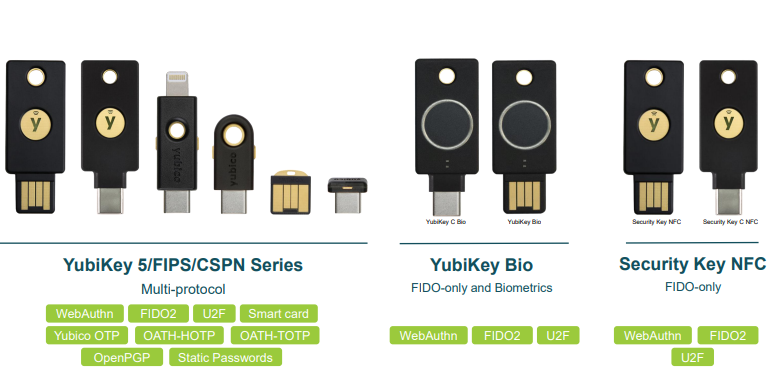
Różne serie i formaty umożliwiają dopasowanie kluczy do stanowisk biurowych, urządzeń mobilnych, administratorów oraz środowisk wymagających uwierzytelniania biometrycznego.

01
YubiKey 5 Series
Uniwersalna seria wieloprotokołowa do zastosowań biznesowych.
02
Security Key Series
Klucze skoncentrowane na standardach FIDO2 / WebAuthn i U2F.
03
YubiKey Bio Series
Uwierzytelnianie FIDO z dodatkowym potwierdzeniem odciskiem palca.
04
YubiHSM 2
Sprzętowe rozwiązanie Yubico przeznaczone do ochrony kluczy kryptograficznych.

YUBICO PRODUCT FAMILY

Bezpieczniejsze logowanie bez komplikowania pracy użytkownika

YubiKey łączy fizyczny czynnik uwierzytelniający z obsługą popularnych standardów i platform.

OBSŁUGA

Dotknij i zaloguj się

Użytkownik nie musi przepisywać jednorazowych kodów z telefonu.

STANDARDY

FIDO2 i WebAuthn

Nowoczesne mechanizmy umożliwiają silne, odporne na phishing uwierzytelnianie.

ŁĄCZNOŚĆ

USB i NFC

Wybór formatu można dopasować do komputerów, laptopów i urządzeń mobilnych.

NIEZAWODNOŚĆ

Bez baterii

Klucz nie wymaga ładowania, sieci komórkowej ani dodatkowego zasilania.

ODPORNOŚĆ

Trwała konstrukcja

Seria YubiKey 5 jest projektowana z myślą o odporności na wodę, pył i uszkodzenia mechaniczne.

ELASTYCZNOŚĆ

Wiele protokołów

Jeden klucz może obsługiwać różne mechanizmy uwierzytelniania wykorzystywane w organizacji.

Jak działa uwierzytelnianie FIDO?

Zamiast przesyłać sekret pomiędzy użytkownikiem i usługą, FIDO wykorzystuje kryptografię klucza publicznego. Klucz prywatny pozostaje po stronie urządzenia użytkownika.

FIDO2
WebAuthn
U2F
Public Key Cryptography

01

Rejestracja

Powstaje para kluczy kryptograficznych: publiczny i prywatny.

02

Żądanie logowania

Usługa wysyła do uwierzytelniacza unikalne wyzwanie.

03

Fizyczne potwierdzenie

Użytkownik potwierdza operację za pomocą swojego klucza.

04

Podpis kryptograficzny

Klucz prywatny podpisuje wyzwanie bez opuszczania urządzenia.

05

Zweryfikowany dostęp

Serwer sprawdza odpowiedź i przy prawidłowym wyniku umożliwia logowanie.

Obsługa nowoczesnych i klasycznych mechanizmów uwierzytelniania

FIDO2
Passwordless i phishing-resistant authentication
WebAuthn
Standard uwierzytelniania dla aplikacji internetowych
FIDO U2F
Sprzętowy drugi składnik uwierzytelniania
Smart Card / PIV
Uwierzytelnianie certyfikatami
OATH
HOTP i TOTP
OpenPGP
Operacje kryptograficzne i ochrona kluczy

Od użytkowników biznesowych po środowiska o podwyższonych wymaganiach

Klucze sprzętowe mogą być wykorzystywane do ochrony dostępu pracowników, administratorów, kont uprzywilejowanych oraz usług wymagających silnego uwierzytelniania.

Administracja
Ochrona kont i dostępu do systemów
Enterprise
Standaryzacja MFA dla pracowników
IT & DevOps
Ochrona dostępu administratorów
Praca zdalna
Silne uwierzytelnianie poza biurem

Sprzętowe uwierzytelnianie w dużej organizacji

Przykład wdrożenia YubiKey pokazuje, że silniejsze uwierzytelnianie nie musi oznaczać bardziej skomplikowanego procesu dla użytkownika.

01

WYZWANIE

Phishing i przejmowanie danych logowania

Tradycyjne mechanizmy uwierzytelniania pozostawiały możliwość ataków ukierunkowanych na użytkowników.

02

ROZWIĄZANIE

Obowiązkowe klucze sprzętowe

Google zdecydował się wykorzystać YubiKey jako metodę uwierzytelniania pracowników.

03

EFEKT

Bezpieczeństwo i prostsza obsługa

4×
szybszy proces logowania
92%
mniej zgłoszeń wsparcia związanych z hasłami

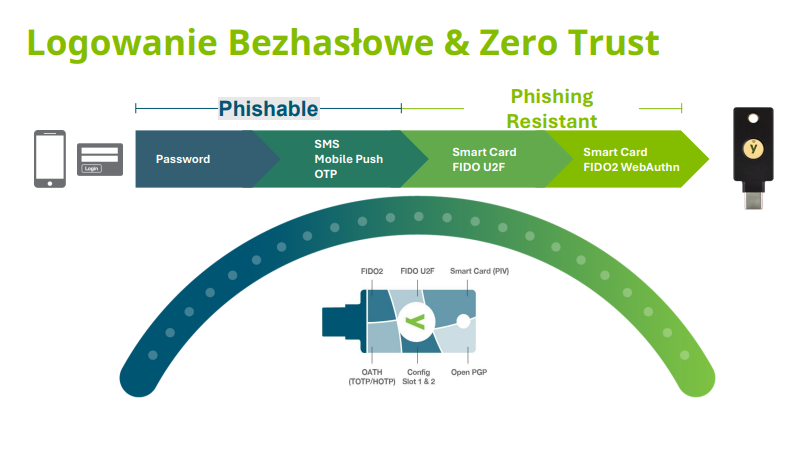
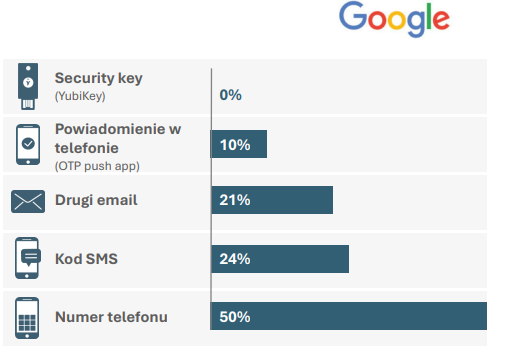
Nie każda metoda MFA zapewnia taki sam poziom odporności na phishing

Kody SMS i klasyczne jednorazowe kody mogą zostać przechwycone lub wyłudzone w odpowiednio przygotowanym ataku. FIDO2 wykorzystuje mechanizm kryptograficzny powiązany z właściwą usługą, co pozwala budować uwierzytelnianie odporne na phishing.


PHISHING-RESISTANT AUTHENTICATION

YubiKey z lokalnym wsparciem Sun Capital

Pomagamy dobrać odpowiednie modele, zaplanować sposób wykorzystania kluczy w organizacji oraz przygotować proces wdrożenia.

01

Dobór kluczy

Dopasowujemy format urządzeń i sposób uwierzytelniania do użytkowników, sprzętu oraz wykorzystywanych systemów.

02

Plan wdrożenia

Pomagamy określić grupy użytkowników, sposób rejestracji kluczy oraz wymagane klucze zapasowe.

03

Wsparcie

Zapewniamy pomoc przy wyborze rozwiązania oraz dalszym rozwoju sprzętowego uwierzytelniania w organizacji.

Sprawdźmy, które klucze YubiKey najlepiej pasują do Twojej organizacji

Opowiedz nam o wykorzystywanych systemach, urządzeniach i liczbie użytkowników. Pomożemy dobrać rozwiązanie oraz zaplanować kolejne kroki.