DYSTRYBUTOR · SUN CAPITAL

PAM · UAM · ITDR · PRIVILEGED ACCESS

Syteca.
Dostęp pod kontrolą. Aktywność pod obserwacją.

Zarządzaj dostępem uprzywilejowanym, monitoruj działania użytkowników i reaguj na ryzykowne zdarzenia z poziomu jednego środowiska.

PAM
UAM
ITDR
Just-in-Time
Session Recording
PRIVILEGED ACCESS FLOW
LIVE

IDENTITY
Administrator

RESOURCE
Critical Server

DETECTION
ITDR

SESSION
Recording

SYTECA

ACCESS
CONTROL

JIT · LEAST PRIVILEGE

ACCESS VERIFIED

Sesja uprzywilejowana aktywna
Dostęp ograniczony polityką i rejestrowany

Privileged Access
Kontrola dostępu do krytycznych zasobów
User Activity
Widoczność działań użytkowników i dostawców
Identity Threats
Wykrywanie i reakcja na ryzykowną aktywność
Audit & Evidence
Nagrania, logi i historia dostępu

Kontroluj, kto uzyskuje dostęp — i zachowaj kontekst tego, co dzieje się później

Syteca łączy zarządzanie dostępem uprzywilejowanym z monitoringiem aktywności i mechanizmami reagowania na zagrożenia tożsamości.

01

CONTROL

Kontroluj dostęp

Określaj, kto może korzystać z chronionych zasobów, kiedy dostęp jest dostępny i jakie działania są dozwolone.

02

VISIBILITY

Obserwuj sesje

Monitoruj użytkowników uprzywilejowanych, pracowników i dostawców oraz rejestruj kontekst wykonywanych działań.

03

RESPONSE

Reaguj na ryzyko

Wykrywaj podejrzane zdarzenia i wykorzystuj mechanizmy reakcji, zanim niewłaściwe działania przerodzą się w incydent.

Jedno miejsce do kontroli uprzywilejowanego dostępu

Zarządzaj dostępem do serwerów, stacji roboczych, maszyn wirtualnych, zdalnych komputerów i pozostałych chronionych zasobów z jednego środowiska.


Centralne polityki

Zarządzaj zasadami dostępu i uprawnieniami z jednego miejsca.


Kontrola użytkowników

Określaj, kto może korzystać z konkretnych systemów i zasobów.


Monitoring sesji

Zachowuj widoczność działań administratorów i zespołów zewnętrznych.


Historia zdarzeń

Łącz nagrania, alerty i dane audytowe w jednym środowisku.

Dostęp dokładnie wtedy, gdy jest naprawdę potrzebny

Ogranicz stałe uprawnienia uprzywilejowane. Syteca umożliwia przyznawanie dostępu na określony czas, do konkretnych systemów oraz zgodnie z ustalonym procesem akceptacji.

01
Just-in-Time
Dostęp tylko na czas realizacji zadania.
02
Least Privilege
Uprawnienia ograniczone do niezbędnego minimum.
03
Approval Workflow
Kontrolowany proces wnioskowania i zatwierdzania.
04
Role-Based Access
Dostęp dopasowany do funkcji i odpowiedzialności.

Znajdź uprzywilejowane konta i przejmij kontrolę nad poświadczeniami

Niezarządzane konta oraz współdzielone hasła tworzą miejsca, których zespół bezpieczeństwa często nie widzi. Syteca pomaga objąć je centralną kontrolą.

ACCOUNT DISCOVERY

Odkryj konta poza kontrolą

Automatycznie identyfikuj uprzywilejowane i niezarządzane konta obecne w środowisku.

  • wykrywanie kont uprzywilejowanych
  • identyfikacja niezarządzanych tożsamości
  • aktualny obraz dostępu
  • objęcie kont polityką PAM

PASSWORD MANAGEMENT

Chroń hasła i sekrety

Przechowuj poświadczenia uprzywilejowane w centralnym, kontrolowanym repozytorium.

  • zaszyfrowany sejf poświadczeń
  • kontrolowane udostępnianie
  • dostęp według roli
  • obsługa kont współdzielonych

Zobacz, co naprawdę dzieje się podczas sesji

Monitoruj aktywność użytkowników na żywo i zapisuj kontekst działań wykonywanych na chronionych systemach.

LIVE
Monitoring w czasie rzeczywistym

Obserwuj aktywne sesje i podejrzaną aktywność.

REC
Nagrywanie sesji

Zachowuj przebieg działań użytkownika do późniejszej analizy.

LOG
Kontekst i metadane

Łącz nagranie z informacjami o działaniach użytkownika.

ALERT
Alerty bezpieczeństwa

Wykrywaj działania naruszające ustalone polityki.

Odtwórz przebieg zdarzenia zamiast zgadywać, co się wydarzyło

Nagrania sesji i szczegółowy kontekst aktywności pomagają przejść od samego alertu do analizy konkretnego działania użytkownika.

01

Znajdź zdarzenieFiltruj aktywność według użytkownika, czasu, zasobu lub rodzaju działania.

02

Odtwórz sesjęPrześledź kolejność czynności wykonanych w chronionym systemie.

03

Zbierz dowodyZachowuj materiał potrzebny do analizy bezpieczeństwa i audytu.

04

Wyciągnij wnioskiIdentyfikuj źródło zdarzenia i aktualizuj polityki dostępu.

Bezpieczne połączenia RDP i SSH bez dodatkowych komplikacji

Web Connection Manager umożliwia kontrolowany dostęp do chronionych zasobów bezpośrednio z poziomu przeglądarki.

Browser-Based
Połączenia uruchamiane bezpośrednio w przeglądarce.
Agentless Access
Ograniczenie konfiguracji wymaganej po stronie użytkownika.
Granular Control
Kontrola dostępnych zasobów, czasu i uprawnień.
Recorded Sessions
Połączenia objęte monitoringiem i rejestrowaniem.

Nie tylko zapisuj incydenty. Wykrywaj ryzykowne działania, gdy jeszcze trwają.

Syteca łączy kontekst tożsamości, dostępu i aktywności użytkownika, dzięki czemu organizacja może szybciej przejść od detekcji do reakcji.

01

IDENTITY
Użytkownik uzyskuje dostęp

Sesja rozpoczyna się zgodnie z przydzieloną polityką.

02

ACTIVITY
Aktywność jest obserwowana

System zbiera kontekst działań wykonywanych podczas sesji.

03

DETECTION
Pojawia się ryzykowne zdarzenie

Reguły i mechanizmy detekcji identyfikują podejrzaną aktywność.

04

RESPONSE
Reakcja zanim zdarzenie eskaluje

Administrator otrzymuje kontekst potrzebny do szybkiej decyzji i działania.

Jedna warstwa kontroli nad dostępem, użytkownikiem i przebiegiem sesji

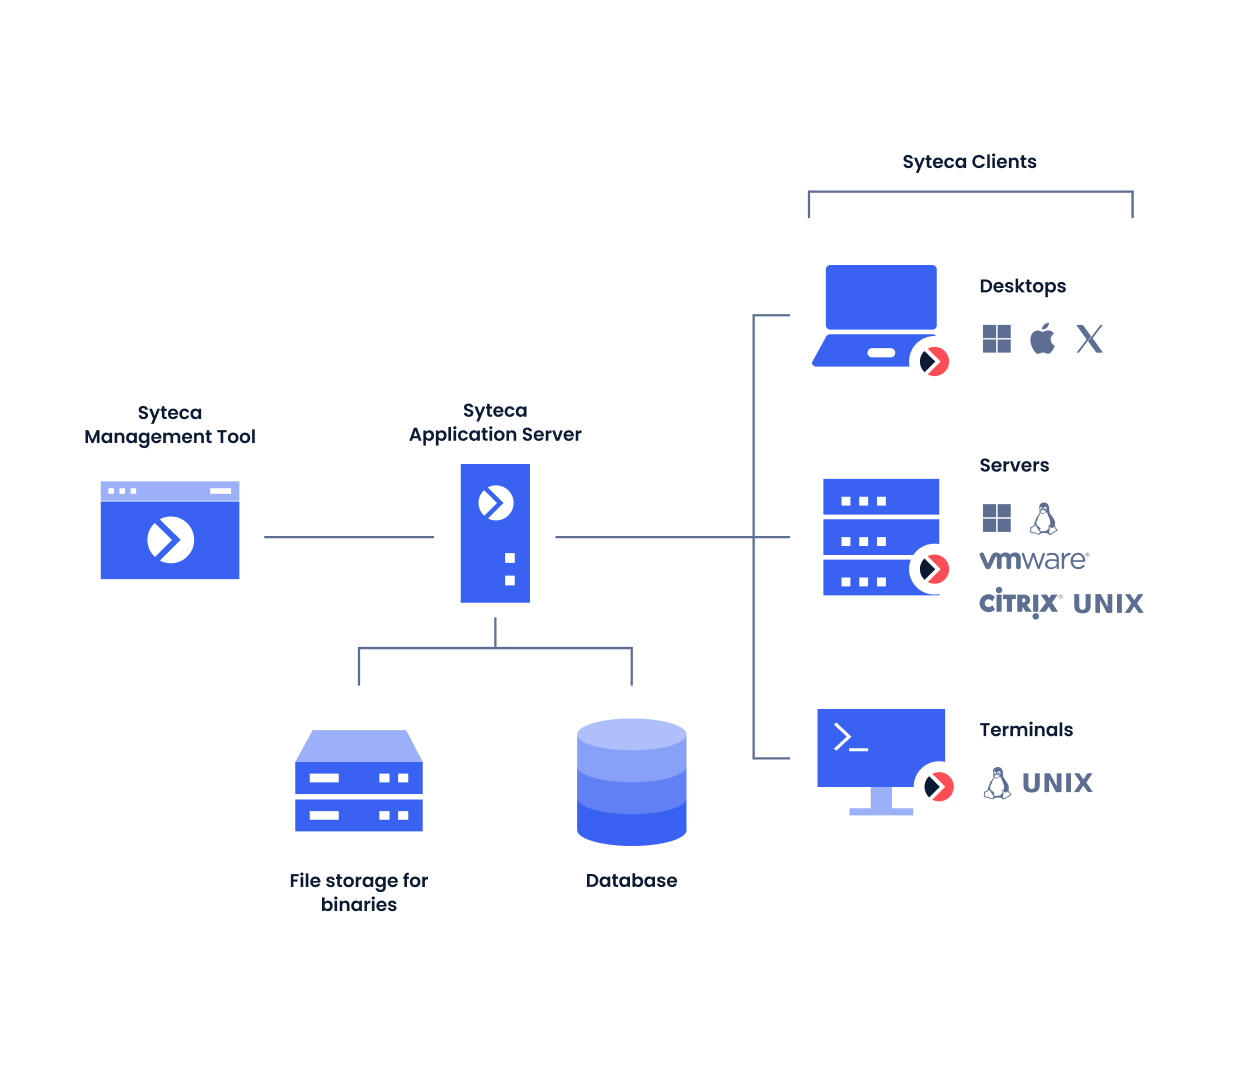
Syteca pozwala łączyć kontrolę dostępu PAM, monitoring UAM, zarządzanie poświadczeniami, nagrywanie sesji oraz reakcję na ryzykowne działania.

PAM
UAM
ITDR
JIT
Password Vault
Remote Access
Session Recording
Audit Trail

Syteca z lokalnym wsparciem Sun Capital

Pomagamy określić zakres projektu, dopasować sposób wdrożenia oraz przygotować organizację do wykorzystania mechanizmów PAM i monitoringu aktywności.

01

Analiza potrzeb

Określamy, które konta, systemy, użytkownicy i dostawcy wymagają szczególnej kontroli dostępu.

02

Projekt i wdrożenie

Pomagamy zaplanować polityki, zakres monitoringu oraz sposób wykorzystania Syteca w istniejącym środowisku.

03

Wsparcie i rozwój

Zapewniamy kontakt techniczny i pomagamy rozwijać rozwiązanie wraz ze zmianami infrastruktury i potrzeb organizacji.

Sprawdźmy, jak Syteca może zwiększyć widoczność i kontrolę w Twoim środowisku

Opowiedz nam o kontach uprzywilejowanych, dostawcach zewnętrznych i krytycznych systemach. Pomożemy określić właściwy zakres rozwiązania.